Minor român arestat în Alicante, acuzat de ransomware global
Un minor român a fost arestat în Alicante, acuzat că a administrat KillSec, o rețea de ransomware cu peste 1.000 de atacuri în întreaga lume.
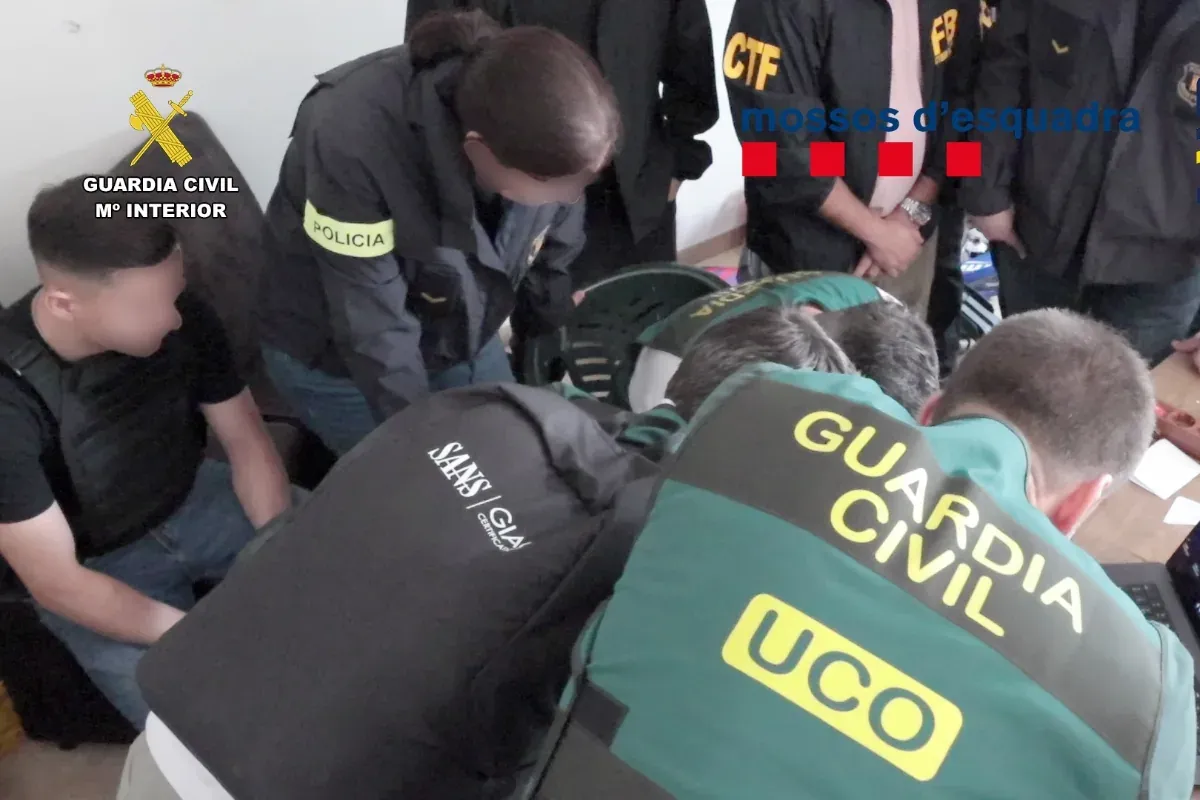
Un adolescent de cetățenie română a fost arestat în provincia Alicante, în estul Spaniei, sub acuzația că ar fi administrat KillSec, una dintre cele mai agresive grupări de ransomware din lume. Guardia Civil (poliția națională militarizată spaniolă) a confirmat detenția minorului, prins într-o operațiune internațională coordonată cu Europol și Eurojust, agențiile de cooperare polițienească și judiciară ale Uniunii Europene. O femeie a intrat și ea în vizorul anchetatorilor.
Punctul de plecare? O fotografie de profil.
De la o poză de profil la o identitate reală
Ancheta spaniolă, botezată Operación Rotoma, a debutat în 2025, din colaborarea dintre Unitatea Centrală Operativă (UCO — structura de elită a Guardiei Civile) și FBI-ul din San Juan de Puerto Rico. Specialiștii Departamentului de Cybercrime plecau practic de la zero: aveau doar imaginea de profil a unui utilizator suspect. Din acel singur fir au reconstruit identitatea digitală a băiatului, au ajuns la o persoană reală din Alicante și au concluzionat că tânărul putea juca un rol central în grup, chiar ca unul dintre principalii administratori.
Un atac în Catalonia, o pagubă de aproape un milion
În paralel, Mossos d’Esquadra (poliția autonomă a Cataloniei) anchetau un atac informatic suferit de o entitate catalană la începutul lui 2025. Atacatorii au spart sistemele, au furat informații sensibile și au încercat să extorcheze organizația, amenințând că publică datele. Pagubele s-au apropiat de un milion de euro. Cele două anchete au confluat, iar echipa comună a stabilit că suspectul din Alicante ar putea fi legat atât de administrarea KillSec, cât și de atacul din Catalonia.
Peste 1.000 de atacuri în toată lumea
Dimensiunea grupului depășește cu mult Spania. KillSec ar sta în spatele a peste 1.000 de atacuri asupra unor organizații din mai multe țări, potrivit anchetatorilor. Circa 500 au reușit, cu mai bine de 280 de victime identificate. Unele companii au plătit răscumpărări de aproximativ 500.000 de euro în criptomonede pentru a-și feri dosarele de publicare. Grupul activa din 2024 și funcționa pe un model de dublă extorcare: mai întâi pătrundea în sisteme, copia informații confidențiale pe servere proprii, apoi venea amenințarea. Cine nu plătea își vedea numele publicat pe o pagină de scurgeri de date găzduită în internetul întunecat.
Percheziții în Alicante: portofele crypto și instrumente de anonimizare
La perchezițiile din Alicante, anchetatorii au găsit calculatoare, telefoane, portofele de criptoactive și servicii dedicate anonimatului și criptării. Primele analize au detectat deja mișcări financiare care ar corespunde unor plăți de răscumpărare făcute de victime. Guardia Civil încearcă acum să reconstruiască traseul banilor și să afle ce parte din profiturile KillSec a ajuns în mâinile suspecților din Spania. Criptomonedele erau piesa centrală a modelului criminal, pentru că permiteau încasări internaționale greu de urmărit la început.
Poliția preia controlul asupra infrastructurii
Acțiunea spaniolă face parte din Operación KillSwitch, o ofensivă internațională dusă simultan împotriva infrastructurii grupului. Au participat forțe de ordine și autorități judiciare din Belgia, Finlanda, Germania, Grecia, România, Spania, Elveția, Regatul Unit și Statele Unite, plus Europol și Eurojust. Au colaborat și firmele de securitate cibernetică Bitdefender și Group-IB. Autoritățile au preluat controlul a cinci servere centrale folosite de KillSec și au sechestrat mai multe domenii; cine le accesează acum e redirecționat către un anunț oficial de intervenție polițienească.
110 terabytes și o anchetă departe de final
Aici începe partea cea mai grea. Anchetatorii au asigurat cel puțin 110 terabytes de informații — o cantitate uriașă, care trebuie analizată pentru a reconstrui întreaga activitate a rețelei. Speranța e că materialul va scoate la iveală victime noi, atacuri necunoscute și alți membri ai grupului. Până acum, operațiunea a produs opt percheziții domiciliare în Spania, Grecia, Regatul Unit și România și trei arestări.
KillSec funcționa ca o structură compartimentată. Unii membri administrau rețeaua, alții dezvoltau instrumentele de spargere, iar alții negociau direct cu victimele. Existau și afiliați care executau atacuri folosind infrastructura comună, ceea ce permitea lovituri simultane în mai multe țări, fără ca membrii să se cunoască personal. Ținta preferată: sistemele enterprise cu vulnerabilități cunoscute sau puncte de acces slab protejate, în special platformele de stocare în cloud. Odată intrat în sistem, grupul copia volume mari de date înainte de a cere bani.
Spania găzduiește cea mai numeroasă comunitate românească din afara granițelor — în jur de 600.000 de persoane cu acte în regulă, potrivit datelor oficiale spaniole — iar marea majoritate a acestora muncesc, studiază și plătesc taxe aici. Un caz de criminalitate informatică rămâne, statistic, o excepție, iar anchetatorii vorbesc despre un presupus rol individual, nu despre o rețea românească. Guardia Civil califică operațiunea drept „o lovitură importantă dată unuia dintre cele mai active grupuri de cybercrime organizat”. Ancheta, însă, e abia la jumătate.
Sursa: gaceta.es